リスクマネジメント
基本的な考え方
ENEOSグループは、事業を取り巻く多様なリスクを適時・適切に把握・評価し、未然防止と影響の最小化に努めることで、事業の安定的な継続と持続可能な成長を目指しています。また、当社グループの経営に重大な影響を及ぼす恐れのあるリスク(グループ重要リスク)について認識を共有し、迅速かつ的確に対応することで、事業基盤の安定化とステークホルダーからの信頼向上を図っています。
今後も、事業環境の変化やリスクの多様化に適切に対応しながら、実効性の高いリスクマネジメントを通じて、強固な経営基盤の構築を目指します。
体制
リスクマネジメントの総括体制
ENEOSホールディングスは、リスクマネジメント体制のもと、「リスクマネジメント会議(経営会議)」において、CRCO*1およびリスクマネジメント部を中心に、グループ重要リスクの選定、ミティゲーションプラン*2の策定、内部統制活動の状況や活動方針等に関する報告を行っています。CRCOは、社長に対するリスク報告の責任者であり、監査部門の責任者とは別に設置しています。
2026年度は、中東紛争、サイバー攻撃、関係会社ガバナンス、市場価格変動リスクの管理体制をグループ重要リスクに選定し、それぞれについてミティゲーションを実施します。
なお、取締役会は、リスクマネジメント会議での報告・審議内容に基づき、当社グループ全般の内部統制システムを適切に監視・監督しています。
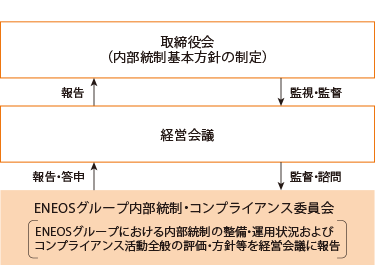
- *1Chief Risk and Compliance Officer(最高リスク管理・コンプライアンス責任者)。
- *2リスクを許容できるレベルまで低減するための措置。
- *3リスクに対する仕組みを整備する部門。
主要な事業会社におけるリスクマネジメント体制
主要な事業会社は、各社の事業内容や特性に応じたリスクマネジメント体制を整備・運用しています。当社および各社のリスク統括部門は相互に連携し、リスク情報の共有化を図っています。
重点課題と計画・実績
評価:達成・順調未達
| サステナビリティ 重点課題 |
サステナビリティ項目 | 目標(KPI) | 結果・進捗状況 | |
|---|---|---|---|---|
| ガバナンスの高度化・ コンプライアンスの徹底 |
実効的なリスクマネジメント | グループ横断的なリスクマネジメント体制の拡充 | 事業計画に基づき、各施策を実施 | |
主な取り組み
全社的リスクマネジメント(ERM)
リスク評価のマトリクス
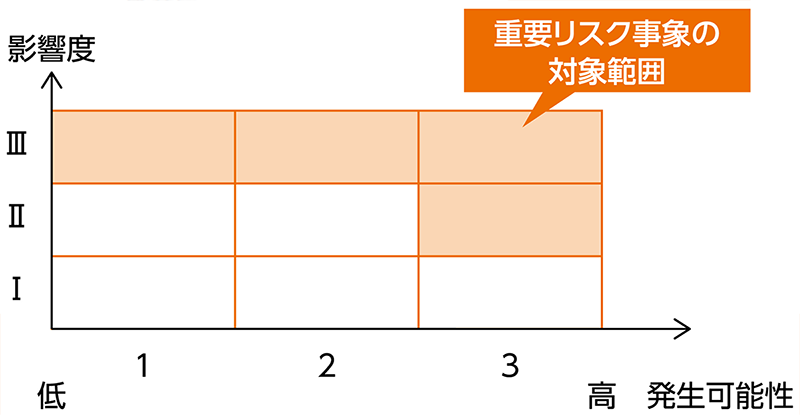
- ※影響度・発生可能性の基準
- 影響度
- 特大:グループ全体に重大な影響をもたらす可能性があり、グループ全体として早急に対策を要するレベル。
- 大:グループ全体に一定の影響をもたらす可能性があり、グループ全体として具体的な対策を検討する必要があるレベル。
- 中、小:グループ全体への影響はほぼなく、各グループ会社で対応できるレベル。
- 発生可能性
- 高:すでに発生している、もしくはおおむね3年程度の期間で発生する可能性が高いもの。
- 中:おおむね10年程度の期間で発生する可能性が高いもの。
- 低:10~40年程度の期間で一定の発生可能性があるもの。
- 極低:発生の可能性が極めて低いもの(過去に例がない、専門機関が時期や確率を示していない等)。
当社は「ENEOSグループリスクマネジメント基本規程」に基づいた全社的なリスクマネジメント体制を整備・運用しています。
リスクの識別・分析にあたっては、内部環境/外部環境の変化を踏まえ、「影響度」および「発生可能性」によるリスク評価基準に基づき評価します。評価の結果、特に当社グループとして重点的な対応が必要なリスクが特定された場合は、当社社長を議長とするリスクマネジメント会議の決裁により「グループ重要リスク」として選定します。「グループ重要リスク」は、リスク提起部門および対策部門を定めて対応し、対応状況をリスクマネジメント会議に報告します。
内部統制
内部統制の体系
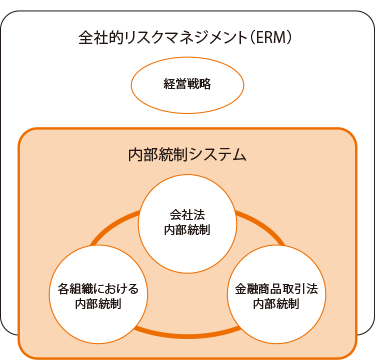
当社グループは、会社法の内部統制、金融商品取引法の内部統制、各組織における内部統制*が相互に連動する内部統制システムを整備・運用しています。
また、当社グループを取り巻く外部環境の急速な変化やリスクの多様化に対処するため、グループ横断的な内部統制活動を推進し、グループ全体で不正・不祥事に対する予防統制および発見統制を強化しています。さらに、当社は、グループにおける内部統制活動のベストプラクティスの展開を通じ、主要な事業会社が自律的に実施する内部統制を支援しています。
- *各組織における内部統制は、世界各国で採用されているCOSO(Committee of Sponsoring Organizations of the Treadway Commission:トレッドウェイ委員会支援組織委員会)のフレームワークに基づく仕組みを構築。
内部統制点検
各職場における自主点検の取り組みとして「内部統制点検」を毎年実施しています。
各業務が、全社で共通して守るべきルール(内部統制基準)に適合しているかを点検します。また、経営環境が大きく変化する中でリスクが適切に特定・評価され、これに対して有効なコントロール(統制活動)が策定・運用されているかを、リスク・コントロール・マトリクス(RCM)と呼ばれるツールを用いて点検します。それらの点検を通じて発見された問題点には、早期に是正措置を講じるとともに、コントロールの見直しによる再発防止策を実行し、PDCAサイクルを活用して継続的な改善を図っています。
リスクカルチャーの醸成
当社グループは、リスクマネジメントの強化に向けて、組織体制の整備だけでなく、リスクカルチャー*の醸成にも努めています。
2025年度は、リスクマネジメント部の新設に合わせて、組織全体にリスク意識を浸透させる取り組みを開始しました。リスクを認識した適切な業務の遂行や「バッド・ニュース・ファースト」の実践を促すCRCOメッセージを当社グループ全従業員に向けて発信しました。また、役員・新任管理職・新入社員向けの研修や管理職・従業員向けのeラーニング等を通じて、各階層に求められる役割や責任を踏まえたリスクマネジメントの理解促進を図っています。その結果、コンプライアンスサーベイの一環として実施しているリスクマネジメントに関する調査では、前年度と比較してリスク意識の向上が確認されました。
今後もリスクカルチャーの醸成に向けた施策を継続して実施する予定です。
- *役員・従業員一人ひとりがリスクを意識、行動し、リスクマネジメント活動を支える組織風土。
事業活動におけるリスク評価
当社グループは、事業活動におけるさまざまなリスクに対処するための社内規程類を整備するとともに、新規投資案件の審査において、カントリーリスクや為替変動リスクのほか、生物多様性や環境法規制等の対応範囲の特定を含む環境リスク、水等を含む原料調達リスク、人権や労働安全衛生面を含む人材リスク等のESG分野のリスクについても分析・評価を行い、必要に応じて適切な対策を講じています。
加えて、大型投資案件審査の際には、ステージゲート制に基づいた審査を実施しています。投資案件の初期検討から実行に至るまでの過程を複数の検討段階(ステージ)に分割し、各ステージにおいて審査・意思決定を実施しています。審査の際には、専任組織による第三者レビュー(コールドアイレビュー)を通じて、ESG分野を含むさまざまなリスクについて、多面的・定量的な観点から評価しています。また、そうした重要な投資案件については、一定期間経過後に投資リアプレイザル(再評価)を実施し、当初見通しに対する事業環境の変化や投資成果を評価・分析することで、その後の事業継続や経営資源配分の判断に活用しています。
緊急時対応
当社グループの経営に重大な影響を及ぼす緊急事態が発生した場合、「ENEOSグループリスクマネジメント基本規程」および「ENEOSグループ 事故・トラブル等報告・対応要領」の定めにのっとり迅速・的確に対応し、被害を最小限に抑える体制を整備しています。「人命の最優先」「迅速な情報伝達・情報の一元管理」「最善の手段の最速での決定・実行・フォロー」「透明性のある円滑なコミュニケーション」「事故・トラブル等の再発防止」を緊急時対応の基本姿勢としています。
リスクマネジメント部を事務局とし、緊急事態発生時には、被害影響の大きさに従って、発生元の当社各部門または当社グループ会社から直ちに状況、講じた措置の報告を受ける体制を確立しています。また、緊急事態の重大性に応じて、当社社長を本部長とする対策本部を設置し、機動的かつ効果的に危機対応に当たることとしています。
感染症対策
当社グループでは、基本方針として、(1)人命尊重を最優先とし、役員・従業員・家族の感染予防・感染拡大防止に全力を傾注する、(2)社会機能維持に必要な当社製品の供給継続に全社を挙げて取り組むことを掲げています。感染症の流行が経営に重大な影響を及ぼす場合には、当社社長を本部長とする対策本部を設置し、迅速・確実に対策を決定・実行する体制を備えています。
また、ENEOSでは、蔓延期においても石油製品の安定供給責任を果たすべく、本社・支店・製油所等で、それぞれ事業継続計画(BCP)を整備しています。加えて、従業員の感染予防および感染拡大防止を目的として、日本国内および海外拠点においてマスク・ゴーグル・アルコール消毒液等の計画的備蓄、在宅勤務制度・IT環境の整備に努めています。
情報セキュリティ
当社グループは、高い情報セキュリティレベルの確保を重要な経営課題と認識し、必要な対策に取り組んでいます。「情報セキュリティポリシー」を定め、ビジネスパートナーや委託先を含めて情報の適切な取り扱い・管理・保護・維持に努めています。
加えて、当社グループは、「ENEOSグループ情報セキュリティ基本規程」にのっとり、会社の資産である会社情報の不正な使用・開示および漏えいを防止するとともに、会社情報の正確性・信頼性を保ち、改ざんや誤処理を防止し、許可された利用者が必要な時に確実にその会社情報を利用できるようにしています。
また、当社およびENEOSは、個人情報保護について「個人情報保護要領」を制定し、個人情報保護法の遵守と、個人情報を適切に取り扱うためのルールを定め、権利保護を図っています。
2025年度は、前年度と同様、当社およびENEOSの全従業員を対象としたeラーニングによる研修を実施しました。また、各国の個人情報保護に関する法制度調査を実施し、その結果を踏まえ、当社およびENEOSと海外子会社間で、個人情報の越境移転に関する契約の見直し・再締結を行いました。
当社およびENEOSにおいて、個人情報の漏えいが発覚したときは、直ちに関係部署間で情報を共有し、必要に応じて個人情報保護委員会へ報告する仕組みとしています。漏えい事案に対しては、速やかな原因分析と対応を行い被害の拡大防止に努めるとともに、全従業員を対象とした個人情報保護法の研修を実施するなど再発防止を図っています。今後も個人情報の管理体制を一層強化し、適切な管理に努めます。
サイバーセキュリティ
当社グループは、サイバーリスクを重要な経営リスクの1つと位置付けています。
取締役会による監督のもと、リスクマネジメント体制に基づき、リスクマネジメント部門およびIT戦略部がその他関係部門と連携し、サイバーリスクを統括的に管理しています。取締役会および経営層は、各部門からの報告を通じてリスクの状況や対応の妥当性を把握し、必要に応じて対応方針や管理体制に関する判断をします。
また、巧妙化するサイバー攻撃から重要な情報やシステムを守るため、当社社長を議長とする「ENEOSグループサイバーセキュリティ会議」を設置しています。同会議では、サイバーセキュリティ対策の実施状況や課題を定期的に確認するほか、AI技術の発展に伴う新たなリスクへの対応も協議しています。経営層主導のもとで、サイバーセキュリティに関する方針・対策の決定および継続的な改善を推進しています。
従業員への周知徹底
セキュリティ対策を徹底するために「ENEOSグループITセキュリティ要領」を制定し、グループ各社へ周知しています。同要領では、各社でITセキュリティ責任者を任命すること、ITセキュリティ対策を推進・統括することを定めるとともに、要領違反によって会社に損害を与えた場合には懲戒処分の対象となり得る旨を明記しています。
加えて、不審メール受信時の対応訓練や注意喚起、多言語対応のグループ全社共通資料を用いての教育など、従業員への教育・啓発を継続しています。
サイバーインシデント発生時の対応
サイバーインシデントが発生した時は、事実関係の確認および原因分析をしたうえで、適切な対応を実施するとともに再発防止および管理体制改善に努めます。個人の過失や規程違反が確認された場合には、社内規程等に基づき適切に対処します。
サプライチェーンでのサイバーリスク対策
サイバーリスクは、自社のみならず、サプライチェーン全体に影響を及ぼし得るものです。適切な情報管理とリスク低減に向けて、当社グループは取引先と情報共有・連携を行っています。当社グループでは、取引先向けのセキュリティ勉強会等を通じて、サプライチェーン全体のセキュリティ意識の向上を促進しています。
ENEOSでは、重要度の高い取引先を対象に、サイバーセキュリティ対策状況に関するアンケート調査および第三者によるセキュリティ評価を実施し、リスクの可視化を図っています。これらの調査・評価で高リスクと判定された取引先に対しては、必要な対策を提示し、改善を要請しています。また、継続的なフォローアップを通じて、対策状況の改善を確認しています。
AIリスク管理
AIの活用拡大に伴い、情報セキュリティ上のリスクに加え、判断の妥当性や透明性、想定外の利用など、新たなリスクが生じ得ることを認識しています。
当社は、そのようなAIリスクを既存のリスクマネジメントの枠組みに位置付け、関係部門が連携しながら適切に管理・対応しています。
知的財産の保護
当社グループは、各グループ会社の有形資産および無形資産の取り扱い、業務上の発明等を知的財産として適切に維持、管理、保護すること、そして第三者の知的財産権を尊重することをグループ行動基準に定めています。
ENEOSグループ行動基準(抜粋)
- 7.公平・公正な取引
- (3)私たちは、第三者の知的財産権を尊重します。
- 10.会社資産の保全・管理
- (1)私たちは、会社の有形資産および無形資産を、適切に維持、管理、保護します。
- (2)私たちは、会社の有形資産および無形資産を、業務以外の用途に使用しません。
- (3)私たちは、業務上、新たな発明・発見等を行った場合、これを会社の知的財産権として保護します。
ENEOSでは、知的財産関連規程(「発明考案規程」)にのっとり、知的財産の適切な管理・運用を行っています。特に、昨今の事業戦略上の知的財産の重要性を鑑み、知的財産の積極的な運用による事業への貢献を図っています。また、第三者の知的財産権を尊重すべく、関係部門間で連携して対策を講じるとともに、従業員に対して知的財産に関する意識向上を図っています。
特許登録件数(2026年3月末現在)
(単位:件)
| 国内 | 海外 | 合計 | |
|---|---|---|---|
| 特許登録件数 | 2,179 | 3,111 | 5,290 |
- ※集計対象:ENEOSホールディングス、ENEOS、ENEOSマテリアル。